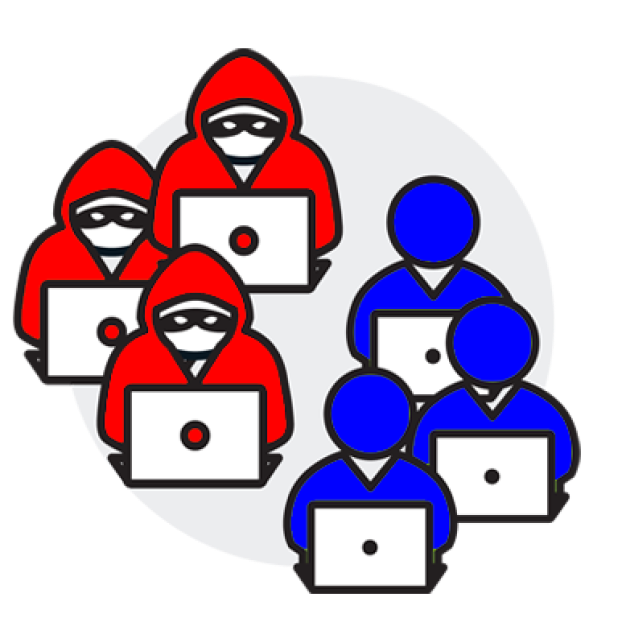
Команды безопасности уже давно используют техники для проверки прочности своей организационной защиты с помощью организованных командных упражнений «красной» и «синей» команд. В этих сценариях «красная» команда играет роль злоумышленников, а «синяя» команда должна сдерживать эти атаки.
Эти учения проводятся под руководством опытных специалистов по безопасности в контролируемой среде. В конечном итоге обе стороны работают вместе, чтобы получить более ясную картину состояния безопасности организации.
Хотя такие учения давно являются важным инструментом предотвращения вторжений, они имеют два ключевых недостатка: они проводятся вручную и являются очень ресурсоемкими. Большинство организаций не способны проводить такие тесты на постоянной основе. Это означает, что в течение недель или месяцев между тестами уязвимости остаются незамеченными, а команды безопасности имеют слабое представление о реальном состоянии их среды.
Платформа имитации нарушений и атак решает эту проблему, выполняя многие из тех же критически важных функций, что и «красная» и «синяя» команды, но в непрерывном и автоматизированном режиме.