KZ
Ru
Іс-шаралар 0
Іздеу нәтижесі:

Бұзулар мен шабуылдарды модельдеу

Бұзулар мен шабуылдарды модельдеу (BAS) – қауіпсіздікті тексерудің жетілдірілген әдісі. Бұл технология ықтимал шабуыл жолдарын және шабуылдаушылар қолданатын әдістерді имитациялай отырып, қауіпсіздік жүйелеріндегі осал жерлерді анықтайды. Осы мағынада, бұзу және шабуыл симуляциясы үздіксіз автоматтандырылған ену сынағы ретінде әрекет етеді.

Өтініш қалдыру
wave-bg
circle-bg-1
circle-bg-2
ШЕШІМ
СИПАТТАМА

Қауіпсіздікті арттыру үшін шабуылдарды үздіксіз тестілеу және имитациялау

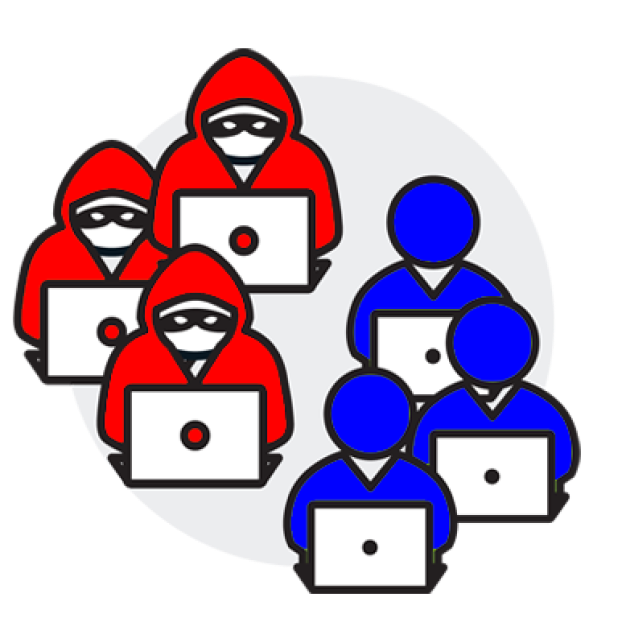
Қауіпсіздік командалары ұзақ уақыт бойы ұйымдық қорғаныстың төзімділігін тексеру үшін «қызыл» және «көк» командалардың ұйымдастырылған жаттығуларын пайдаланып келеді. Бұл сценарийлерде «қызыл» команда шабуылдаушылар рөлін сомдайды, ал «көк» команда осы шабуылдарды тойтару керек.

Бұл жаттығулар тәжірибелі қауіпсіздік мамандары басқаратын бақылаудағы ортада өткізіледі. Ақырында, екі тарап та ұйымның қауіпсіздік жағдайын жақсырақ түсіну үшін бірге жұмыс істейді.

Мұндай жаттығулар бұрыннан шабуылдардан қорғанудың маңызды құралы болып саналса да, олар екі негізгі кемшілікке ие: олар қолмен жүргізіледі және өте ресурстарды қажет етеді. Көптеген ұйымдар мұндай тестілерді үздіксіз өткізуге қабілетсіз. Яғни, тестілеу арасындағы апталар немесе айлар бойы осалдықтар байқалмай қалады, және қауіпсіздік командалары өздерінің нақты жағдайын нашар біледі.

Бұзу және шабуылдарды модельдеу платформасы осы мәселені шешеді, «қызыл» және «көк» командалар істейтін көптеген маңызды функцияларды орындай отырып, бірақ үздіксіз және автоматтандырылған режимде.
МАКСАТЫ

BAS құралдары қандай мәселелерді шешеді?

BAS шешімдері компанияларға «Біздің киберқауіпсіздік бағдарламаларымыз шынымен жұмыс істей ме?» деген сұраққа жауап береді. Ірі компаниялар қауіпсіздік өнімдеріне айтарлықтай инвестиция құйып отыр, бірақ олар әлі де болуы мүмкін озық шабуылдарға төтеп бере алатындарына сенімді емес. Белгілі болғандай, өндірістік орталарды қолмен және үздіксіз уязвимдіктерге тексеру мүмкін емес. Бұл қауіп-қатерді дәл осы симуляция толтырып, төменгі қауіп деңгейімен корпоративтік желіні үздіксіз тексеру арқылы қолда бар қауіпсіздік шешімдерінің тиімділігін арттыруға мүмкіндік береді.

BAS, Ұрлықтар мен шабуылдарды модельдеу - сурет 1
ТАРАТУ

Үздіксіз қорғау және қауіп-қатерлерді жою үшін заманауи шешімдер

iIT Distribution компаниясы киберқауіпсіздікті қамтамасыз ету және ІТ инфрақұрылымдарының тиімділігін арттыру саласында жұмыс істейді. Біз киберқорғаудың нарықтағы көшбасшыларымен ынтымақтасып, ұйымдарға ең жақсы шешімдерді ұсынып, бұзулар мен шабуылдардан толық қорғауды қамтамасыз етеміз.

Бұзу және шабуыл симуляциялары ұйымның негізгі активтерін қорғауда шешуші рөл ойнай алады, ықтимал шабуыл әдістерін имитациялау және жою басымдығы бойынша ұсыныстар беру арқылы. Мұны автоматты түрде, үздіксіз жүзеге асырып, бұзуларды модельдеу тұрақты қорғауды қамтамасыз етіп, қауіпсіздік командаларына қауіпсіздік ортасының барлық аспектілерінде проактивті ұстаным ұстануға мүмкіндік береді.

Переваги Breach and Attack Simulation

Бұзуларды симуляциялау, бағалау және қазіргі заманғы шабуыл әдістерін тексеру. Бұл ұйымның негізгі активтеріне бағытталған шабуыл циклі бойына жасалады, содан кейін қауіпсіздік командалары осалдықтар болса, оларды жою үшін басымды қадамдар тізімін алады.

Ену симуляциясы соңғы нүктелерге арналған зиянды бағдарламаларды, мәліметтерді ұрлауды және күрделі APT-шабуылдарды симуляциялауы мүмкін, желі арқылы өтетін, ең құнды активтерге бағытталған.

«Қызыл» және «көк» командалар әдістерін біріктіріп («күлгін» команда деп аталатын практика) және оларды автоматтандыру арқылы, бұзулар мен шабуылдарды модельдеу платформалары үнемі қамтуды қамтамасыз етеді. Симуляцияларды тәулігіне 24 сағат іске қосуға болады, бұл ұйымдарға олардың қауіпсіздік жағдайының шынайы жай-күйіне тереңірек көрініс береді. Бұл өте маңызды, өйткені шабуылдаушылар кез келген қорғаныс жүйесін, уақыт қажет болса, айналып өтуі мүмкін. Үздіксіз тестілеу ең тиімді тәсіл болып табылады.

Автоматтандыру мен үздіксіз мониторингпен байланысты артықшылықтардан басқа, бұзу және шабуылдар симуляциясы қауіпсіздік командаларына қорғау тәсілін түбегейлі өзгертуге мүмкіндік береді. Қорытынды сканерлеу нәтижелерін немесе түзетулерді күтудің орнына, бұзу симуляциясы қауіпсіздік мамандарына шабуылдаушының ойлау принципін қолдануға мүмкіндік береді. Олар өз бастамаларын жаратып, осалдықтарды белсенді түрде іздеп, қазіргі қауіпсіздік шараларының жеткіліктілігіне сену орнына күшейте алады.

Бұзулар мен шабуылдарды модельдеу қауіпсіздік жүйесін әдеттегіден тексерудегі тағы бір артықшылығы ол адами дағдыларға тәуелділігінің аздығы. Ену тестілеушілері, қызыл немесе көк командалар адамдық дағдылардың белгілі бір жиынтығынан және тәжірибелік деңгейлерден тұрады – бұл элементтер әр қатысушы арасында айтарлықтай әртүрлі болуы мүмкін.

Тәжірибе жетіспеушілігі, немқұрайлылық немесе қате пікірден туындаған адами қателіктер қолмен орындалатын тестілеу нәтижелеріне әсер етуі мүмкін. Автоматтандырылған бұзуларды модельдеу бұл факторды жояды және тестілеу процесінің тиімділігін арттырады және оның құнын төмендетеді.

ЖИІ ҚОЙЫЛАТЫН СҰРАҚТАР

BAS, бұзулар мен шабуылдарды модельдеу туралы жиі сұралатын сұрақтар

BAS классикалық пентестен несімен ерекшеленеді?

Пентест қауіпсіздіктің белгілі бір мезгілінің кескінін береді, ал BAS қорғанысты үздіксіз және автоматты түрде тексереді. Платформа нақты шабуыл әдістерін имитациялайды және қандай бақылаулар жұмыс істегенін, не жіберіп алғанын және қай жерде түзету қажет екенін көрсетеді.

BAS арқылы қандай қорғаныс құралдарын тексеруге болады?

BAS EDR, SIEM, IDS/IPS, firewall, email security, DLP, WAF және басқа да қорғаныс бақылауларының тиімділігін тексеруге көмектеседі. Негізгі құндылығы — тек қана осалдықты табу емес, оны бар қорғаныс жүйесінің көріп, жойып жатқанын түсіну.

Қолданыстағы инфрақұрылымда шабуыл симуляцияларын іске қосу қауіпсіз бе?

BAS сценарийлері жүйелерге нақты зиян келтірместен бақыланатын тестілеу үшін арналған. Олар шабуылдаушының тәртібін имитациялайды, бірақ инфрақұрылымды бұзуға, қызметтерді тоқтатуға немесе деректерді бүлдіруге арналмаған.

BAS SOC және көк командаға қалай көмектеседі?

BAS SOC қандай шабуыл әдістерін көретінін, SIEM қандай ескертулер жасайтынын және анықтау ережелеріндегі олқылықтарды көрсетеді. Бұл көк командаларға анықтау ережелерін жақсартуға, тапсырмалардың басымдықтарын орнатуға және өзгерістерден кейін тәуекелдің жойылғанын тексеруге көмектеседі.

MITRE ATT&CK моделдеу шабуылдарында неге қолданылады?

MITRE ATT&CK компанияларға нақты шабуыл сценарийлері бойынша қауіпсіздікті қорғау ауқымы мен remediation жоспарлауды дәлірек көруге мүмкіндік береді, симуляцияларды нақты тактика мен шабуыл авторларының әдістерімен байланыстырады.

ДЕМОНСТРАЦИЯ
Өнім демо нұсқасын немесе сынаманы сұрау
Біздің шешімдердің артықшылықтарын алғашқылардың бірі болып сезініңіз!

Бағдарламалық қамтамасыз ету демонстрациясы форма толтырып жатқан жеке тұлға және компанияның атына беріледі. Қол жеткізу кілтін жасау үшін дұрыс ақпарат енгізу және барлық форма алаңдарын толтыру қажет.

Телефон нөмірін тексеріңіз - ол жарамды болуы керек.